CPU-Z 和 HWMonitor 官网被黑 6 小时:你可能已经中招了
你上一次从 CPUID 官网下载 CPU-Z 或 HWMonitor,是什么时候?
如果答案是”4 月 9 日或 10 日”,那这几天你可能需要花十分钟检查一下电脑。原因不是你下载姿势不对,也不是你点了什么奇怪的搜索引擎广告,而是那个最不该出问题的地方——CPUID 官网本身的下载链接,被人换了大约 6 个小时。
Cybernews、Tom’s Hardware、PC Gamer 几家媒体在 4 月 11 日前后陆续确认了这件事。CPUID 官方表态很简短:漏洞已被发现并已修复。换句话说,事情过去了,但过去这 6 小时里从官网下载并安装了工具的用户,风险还没过去。
这篇文章不是来再喊一次”震惊”的。事件本身已经被各家媒体报道得足够清楚,我们想做的,是把这件看起来离自己很远的事,拆成三件可以马上执行的小事:判断自己有没有中招、看懂攻击者到底干了什么、把以后的下载习惯调整到更稳的状态。
一、事件还原:6 小时里到底发生了什么
先说清楚一件事,这是整个事件里最容易被误读的地方。
这次被黑的,不是 CPUID 官网服务器上的安装包本身,而是官网页面上那个”下载”按钮指向的链接。换句话说,安装包没有被植入后门,被换掉的是”你点了下载之后,浏览器去哪里取文件”这中间的一跳。
这个区别很重要。如果安装包本身被植入,那所有在这段时间下载的人,不管从哪个渠道来的,拿到的都是有毒的版本;而链接被换,意味着只有那些从官网入口点击下载的用户,才可能被引导到攻击者准备好的恶意文件上。前者是”全线失守”,后者是”官网入口被劫持”——影响范围小一个量级,但依然不小。
时间线大致是这样的。4 月 9 日到 4 月 10 日期间,CPUID 官网被入侵,攻击者修改了下载链接,使其指向恶意文件。整个窗口持续了大约 6 个小时。CPUID 在发现问题后进行了处理,并对外声明”该漏洞已被发现并已得到修复”。
官方声明核心一句:“该漏洞已被发现并已得到修复。” 来源:Cybernews、Tom’s Hardware、PC Gamer、vx-underground(2026 年 4 月 11 日前后披露)
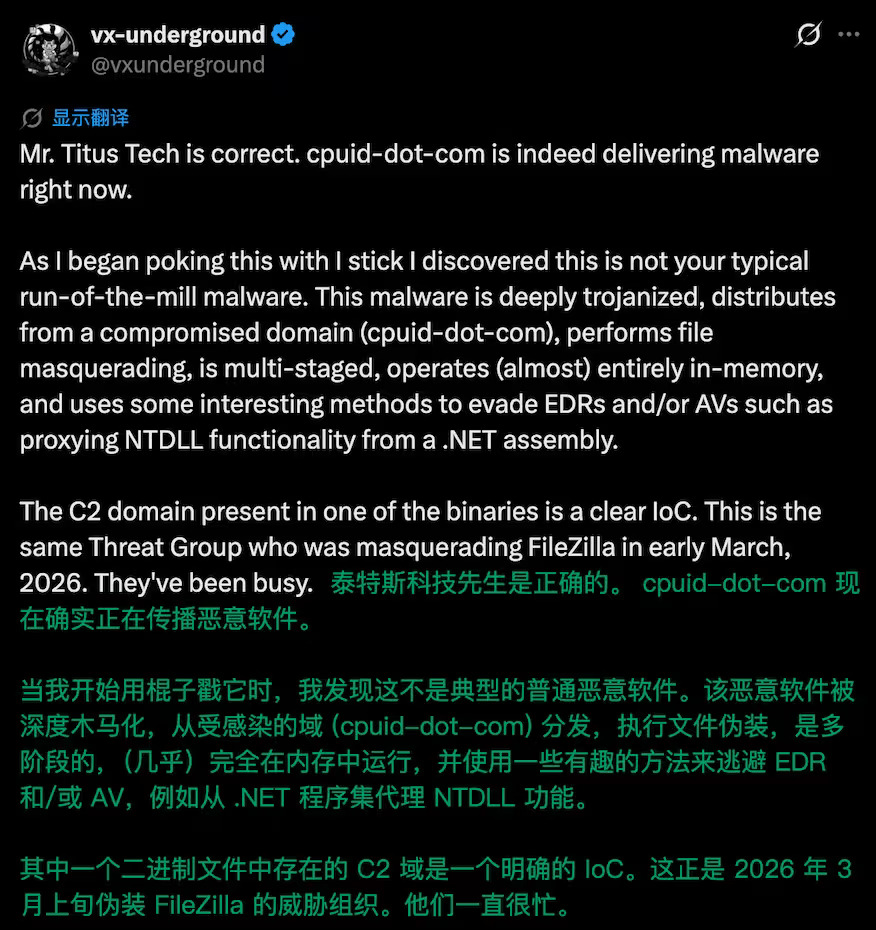
具体是哪个组织干的,目前没有公开的归因。但安全研究团队 vx-underground 在分析恶意样本时发现了一个明确的 IoC(入侵指标):其中一个二进制文件中包含的 C2 域名,与 2026 年 3 月上旬那波伪装成 FileZilla 安装包的恶意活动是同一拨人。vx-underground 的原话很有意思:“他们一直很忙。“——3 月伪装 FileZilla,4 月劫持 CPUID,节奏稳定得让人不安。
还有一个被不少报道带上的细节:Cybernews 在标题里把 HWInfo 也一起列了进来,但 Tom’s Hardware 和 PC Gamer 的报道主要把焦点放在 CPU-Z 和 HWMonitor 上。如果你这阵子从官网下的是 HWInfo,建议也按同样思路自查一遍,宁严勿松。
二、你中招了吗:三步自查清单
讲完事件本身,进入这篇文真正想说的一部分。如果你在 4 月 9 日到 4 月 10 日期间从 CPUID 官网下载并安装了 CPU-Z 或 HWMonitor,按下面三步走一遍。
第一步,先确认下载时间窗口。 CPU-Z 和 HWMonitor 的安装包默认下载到 Windows 的”下载”文件夹。打开资源管理器,进入下载目录,按修改时间排序,找到 cpuz_*_setup.exe 或 hwmonitor_*_setup.exe 这类文件名,看属性里的”修改日期”是否落在 4 月 9 日到 4 月 10 日之间。不在这个区间,基本可以放心。在这个区间里,继续第二步。
第二步,检查已安装文件的数字签名。 CPUID 是正规公司,他们的安装包和最终可执行文件都有有效的代码签名证书。操作也不复杂:找到 CPU-Z 或 HWMonitor 的安装目录,定位到主程序(比如 cpuz.exe 或 HWMonitor.exe),右键属性,切到”数字签名”标签页,看签名者是不是 “CPUID” 或其母公司 “FRANCK DELATTRE”。如果签名者对不上、证书过期、或者干脆没有签名标签页,就要提高警惕。再进一步可以用 PowerShell 跑一句 Get-AuthenticodeSignature 路径.exe 看 Status 是否为 Valid。
第三步,做一个系统扫描。 Windows 自带的 Defender 在更新到较新的定义库后,对这批样本应该有识别能力,先跑一次全盘扫描。如果担心漏掉,可以再用 Malwarebytes 或 HitmanPro 做一次交叉扫描。对技术更熟悉的读者,可以关注一下 vx-underground 后续是否会公开具体 C2 域名,到时配合 DNS 日志或防火墙出站记录回溯一遍,会更稳妥。
如果三步走下来都没问题,那大概率你不在受影响范围内。如果三步里有任何一步异常,最稳妥的做法是卸载重装——重装时务必从 CPUID 官网当前页面下载,并按上面的签名校验流程再确认一次。
为了让这件事更容易判断,这里给一张快速判定表。下载时间在 4 月 9 日至 10 日之间、且从 CPUID 官网入口点击下载、且签名校验异常——三条同时满足,高风险,立即卸载重装并扫描;三条中满足任意一两条,中风险,建议做完整扫描再决定是否重装;三条都不满足,低风险,保持关注即可。
| 时间窗口 | 下载来源 | 签名状态 | 风险等级 | 建议操作 |
|---|---|---|---|---|
| 4/9–4/10 | CPUID 官网入口 | 异常或缺失 | 🔴 高风险 | 立即卸载重装并全盘扫描 |
| 4/9–4/10 | CPUID 官网入口 | 正常 | 🟡 中风险 | 完整扫描后决定是否重装 |
| 4/9–4/10 | 第三方站点 | 任意 | 🟡 中风险 | 完整扫描,建议重装 |
| 非该时间窗口 | 任意 | 异常 | 🟡 中风险 | 警惕其他来源风险,扫描 |
| 非该时间窗口 | CPUID 官网入口 | 正常 | 🟢 低风险 | 保持关注即可 |
三、为什么”官网链接”也会被劫持
很多人第一反应是:“官网怎么可能被黑?”
其实官网被黑这件事并不稀奇,稀奇的是攻击者选了一种成本和收益性价比很高的方式。改一个安装包,要侵入到对方的构建系统或文件存储深处,绕过签名校验,难度不低;而改下载链接,只需要攻破官网的 CMS 后台、或者拿下某个有权限改页面内容的编辑账号,一次操作就能影响所有点击下载按钮的用户。
历史上类似的手法不少。2021 年 Slack 的官网下载页被植入了恶意脚本;2021 年 Codecov 的 bash uploader 被改了路径,影响了大量 CI 流水线;2024 年的 xz-utils 后门则是另一种极致——直接污染源代码构建过程。这几次事件的共同点是:攻击者都不去硬刚加密签名本身,而是去寻找”用户信任的那个入口”——下载页、CI 脚本、构建链路。改的不是货,是取货的路线。
CPUID 这次被换的是下载链接,说明问题大概率出在官网 CMS 后台、内容编辑账号、或者前端 CDN/对象存储的写入权限上。具体是哪一种,CPUID 官方声明里没有展开。但从攻击者角度,这个选择非常合理:6 个小时的窗口、覆盖所有从官网入口下载的用户、不用绕过任何代码签名,性价比极高。
这也解释了为什么 vx-underground 把这件事和 3 月的 FileZilla 伪装活动归到同一拨人。这类攻击者已经形成了一套稳定的打法:找到一个被广泛信任的分发入口、在尽量短的时间里改掉指向、拿到一批受害者的初始访问权限、然后撤出。下一次他们可能会换一个目标——任何”看起来绝对可信”的下载入口,都有可能成为下一个 6 小时。
四、安全下载的 5 条铁律
事情过去了,但习惯得留下。不管这次事件有没有波及你,下面这几条都值得固化为日常习惯。
第一条,只走官方域名,不用第三方下载站。 很多用户中招,不是因为官网被黑,而是从一开始就没去官网,被搜索引擎广告引导到了打包站。CPUID 的官网是 cpuid.com,CPU-Z 的官方下载页在 cpuid.com/softwares/cpu-z.html,HWMonitor 同理。把这个域名记在心里,比记住任何”安全下载技巧”都管用。
第二条,关注官方签名和哈希。 不是每次下载都要做哈希比对,但关键工具——特别是要装到工作机、生产机上的,至少看一眼数字签名是否有效。CPUID、Microsoft、Google、Mozilla 这些正规厂商的安装包都有有效证书,看一眼属性只需要 5 秒钟,但能挡掉绝大部分链接劫持。
第三条,开启 SmartScreen 和浏览器的安全策略。 Windows 的 SmartScreen 会对未签名或信誉低的文件做拦截提示,Microsoft Edge 的”阻止不需要的应用”也能挡掉一部分。这些功能默认是开的,有些用户为了”装东西方便”会关掉,强烈不建议。
第四条,关注厂商安全公告。 这次事件如果只看新闻首页,得到的信息量非常有限;但 CPUID 官网、Cybernews、Tom’s Hardware 这些渠道在 4 月 11 日前后都有完整披露。把常用品类厂商的安全公告页加到 RSS 或定期巡读列表里,能在第一时间知道是否需要自查。
第五条,保持系统和杀软更新,别把杀毒软件静默。 攻击者拿到初始访问权限之后,后续横向移动和持久化往往会触发 Defender 的告警,如果杀软被静默或定义库过旧,就容易错过最佳止损窗口。每周一次的”补丁日”习惯,胜过事后任何应急方案。
一点收尾
这次 CPUID 入侵事件本身已经过去 5 个多月,被换掉的下载链接早已修复,恶意样本的 IoC 也被各家安全团队掌握。如果你这次没中招,那很好;如果中招了,按上面的三步清单走一遍,十分钟内能判断清楚。
但这件事留下一个信号:在供应链攻击越来越常见的当下,“从官网下载”只是必要条件,并不充分。官网依然比第三方下载站可信得多,但”官网”这两个字本身不再是一道护身符。把签名校验、时间窗口判断、官方公告订阅这几件小事固化成习惯,是这次 6 小时事件能留下的少数有价值的东西。
如果对 CPU-Z、HWMonitor 这类硬件监控工具的使用本身还有疑问,或者对 Windows 下签名校验的更细节操作感兴趣,留言告诉我,后面可以单独再拆一篇。
参考来源
- Cybernews 关于 CPUID 入侵事件的报道
- Tom’s Hardware 关于 HWMonitor 和 CPU-Z 开发商被黑的报道
- PC Gamer 关于 CPUID 下载页被篡改的报道
- vx-underground 关于 IoC 与 FileZilla 伪装活动关联的分析
- 小众软件 / Appinn 的中文报道:https://www.appinn.com/cpuid-download-hijack-malware/
关注「善忘技术夹」全媒体矩阵
扫描上方宣传海报二维码,第一时间获取最新技术文章、开源项目与免安装小程序体验。